中小企業のサイバー対策4本柱|2026年の最新脅威と30日で始める実践チェック
2026年の情報セキュリティ対策は、IT担当者がいる大企業だけの課題ではありません。予約管理、顧客情報、請求書、メール、公式SNSを扱う小規模事業でも、アカウントの乗っ取りやデータ消失が起きれば業務を止める可能性があります。今回は最新の公的指針と国内ニュースを手がかりに、今週からできる対策を4つに絞って紹介します。
2026年の重要ニュースから、中小企業が考えるべきこと
IPAが公表した「情報セキュリティ10大脅威 2026」の組織向け順位では、ランサム攻撃による被害が1位、サプライチェーンや委託先を狙った攻撃が2位、AIの利用をめぐるサイバーリスクが3位でした。これらは大規模組織に限った話ではありません。クラウドの管理者アカウントや取引先と共有するファイルが侵入口になれば、少人数の事業でも営業停止や情報漏えいにつながり得ます。
2026年10月19日には、トレンドマイクロが日本向けのサイバーレジリエンス支援策を発表しました。最大100億円相当のライセンスクレジットは取り組み全体の規模を示すもので、各企業への配布金額を意味しません。中小企業向けの無料体験などには適用条件があるため、申し込む場合は必ず最新情報を確認しましょう。ニュースをきっかけに、まず自社の備えを点検することが重要です。
IPAの中小企業向けガイドラインも2026年9月30日に第4.0版へ改訂されています。個人事業主や小規模事業者を含む想定で、経営者と実務担当者のそれぞれが担う役割を整理しています。高価な対策を先に買うのではなく、現状を把握して優先順位を決めることから始められます。
最初に見直すサイバー対策の4本柱
次の4つは、多くの小規模事業が最初に確認したい基本項目です。製品の導入だけで対策が完了するわけではありません。実際に設定されているか、誰が点検するかをセットで考えましょう。
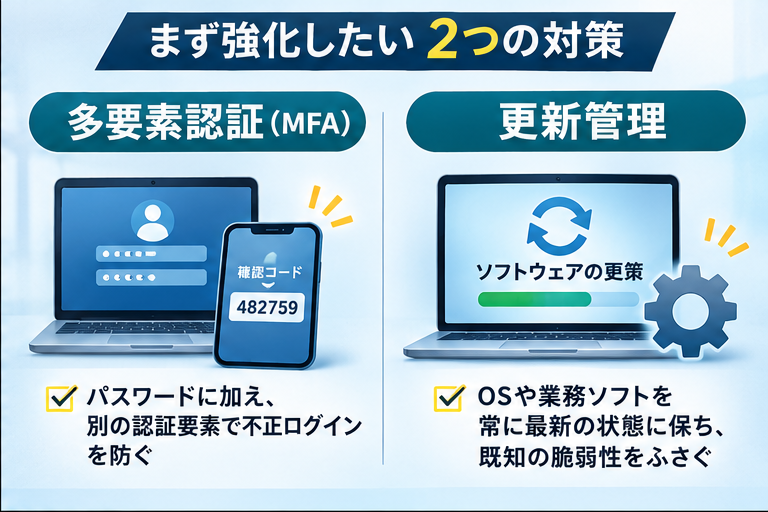
多要素認証:メール、クラウド、Web管理画面の重要アカウントを守る
更新管理:パソコン、スマートフォン、ブラウザ、業務ソフトを点検する
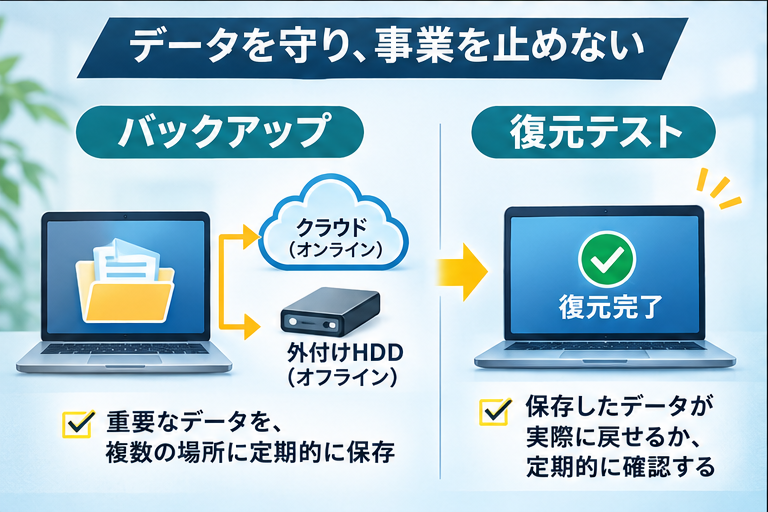
バックアップ:保存するだけでなく、実際に復元できるか試す
連絡体制:異常発生時の判断者、代替者、外部窓口を決める
① 多要素認証と更新を優先する
最初にメールやクラウドの管理者アカウントを開き、多要素認証が有効か確認してください。パスワードの使い回しを避け、退職者や外部委託先に不要な権限が残っていないか確認します。共有IDを使っている場合は、可能な限り個人ごとのアカウントへ変更します。多要素認証を設定した後も、古いログイン経路に例外がないか点検する必要があります。
更新対象はOSだけではありません。インターネットブラウザ、WordPressなどのCMS、ルーター、業務アプリにも更新があります。業務に不可欠な機器は、影響を確認し、復旧方法を用意してから更新することが大切です。『後で更新』を繰り返す運用をやめ、確認担当と定期点検日を決めましょう。
② バックアップと連絡体制を整える
バックアップを取っているつもりでも、必要なファイルが含まれていなかったり、攻撃者が同じアカウントで削除できたりする場合があります。重要なデータは保存先を分け、通常利用の管理権限から切り離せる方法を検討します。復元テストは、業務データを誤って上書きしない安全な環境で行ってください。『最後に復元できた日』を台帳に記録することで、見直し漏れを減らせます。
異常が発生した際は、担当者が一人で抱え込まないことが重要です。判断する責任者、ネットワークを切り離す担当者、外部の保守会社や取引先への窓口を整理しておきます。メールが停止する可能性もあるため、別の連絡手段を用意しましょう。連絡先は定期的に更新し、休日でも対応すべき事態の基準を決めておきます。
さらに詳しい優先順位の決め方、事故対応の社内連絡文テンプレート、担当者別のチェック表はPREMIUM完全版で整理しています。
30日で始める、現実的な対策スケジュール
すべてを同時に完璧にする必要はありません。最初の30日を4週間に区切り、重要なものから順番に確認します。特に個人情報や顧客連絡に直結するシステムを先に扱い、影響の小さいものは後回しにする判断が必要です。
第1週:PC、クラウド、顧客情報、管理者アカウントを一覧にして重要度を付ける
第2週:多要素認証と更新漏れを確認し、重大な設定不備から修正する
第3週:バックアップ先と保存対象を確認し、安全な復元テストを実施する
第4週:事故時の連絡順・代替担当・停止権限を決めて模擬連絡を行う
たとえば、代表者だけがWebサイトのログイン情報を知っている場合、急な入院や退職で修正できなくなる可能性があります。権限と引き継ぎ方法を安全に記録し、管理者の代替者を準備します。また、バックアップがどこにあるのか把握できていなければ、第3週の確認で実際に復元できるところまで検証しましょう。
不審な動きが見つかったときの初動対応
アカウントへの不審なログイン、大量のファイル名変更、身に覚えのない送信履歴に気付いたら、時刻・対象・現象を記録し、責任者に連絡します。影響が疑われる端末やアカウントは、状況に応じてネットワークから隔離し、被害拡大を抑えます。ただし、証拠保全に影響する操作もあるため、無計画な初期化やログ削除は避け、必要に応じて専門家に相談してください。
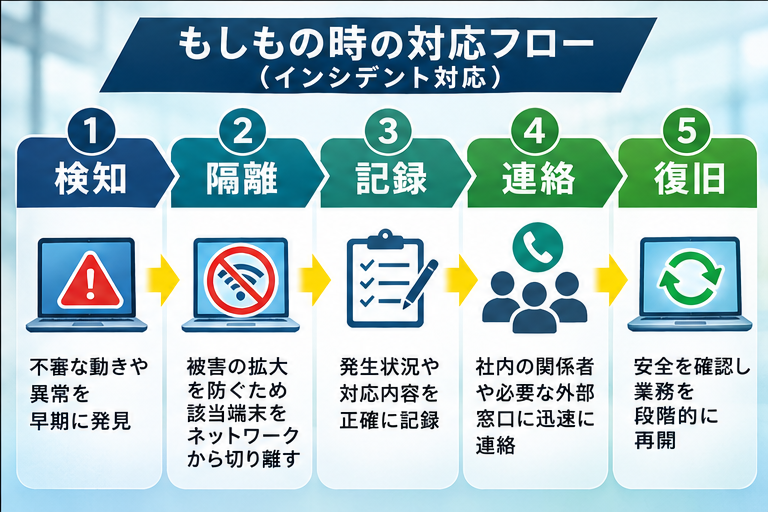
事故対応は『検知→隔離→記録→連絡→復旧』という流れで整理すると理解しやすくなりますが、実際には記録・隔離・連絡を同時並行で行う場合もあります。個人情報の漏えいや法定報告の要否は、事実関係と適用法令で変わるため、独断で安全宣言を出さず、公的機関や専門家の最新案内に従って判断します。
発生後は原因調査と認証情報の見直しを行い、安全性を確認したバックアップから段階的に業務を再開します。復旧後には連絡の遅れや権限管理の問題を振り返り、次回の手順に反映することが重要です。
まとめ
中小企業のサイバー対策では、まず重要なアカウントの多要素認証、更新管理、バックアップの復元テスト、緊急時の連絡体制という4本柱を点検することが出発点です。ニュースや新製品を追うだけでなく、担当者・期限・点検記録を決めて継続することが重要です。自社が止まると困る業務から優先順位を付け、今日できる一つの設定を確認しましょう。
PREMIUM完全版では、IPAの指針を踏まえた詳しい管理台帳、比較判断基準、初動連絡テンプレート、担当者別チェックリスト、30日改善の実践手順をまとめています。
情報に関する注意事項
本記事は2026年11月7日時点で確認した公開情報に基づく一般的な情報提供です。攻撃を完全に防ぐことや特定製品の効果を保証するものではありません。サービスの利用条件、法令上の報告義務、個人情報の取り扱い、具体的な事故対応は、最新の公式情報と関係する専門家の判断を確認してください。

コメント