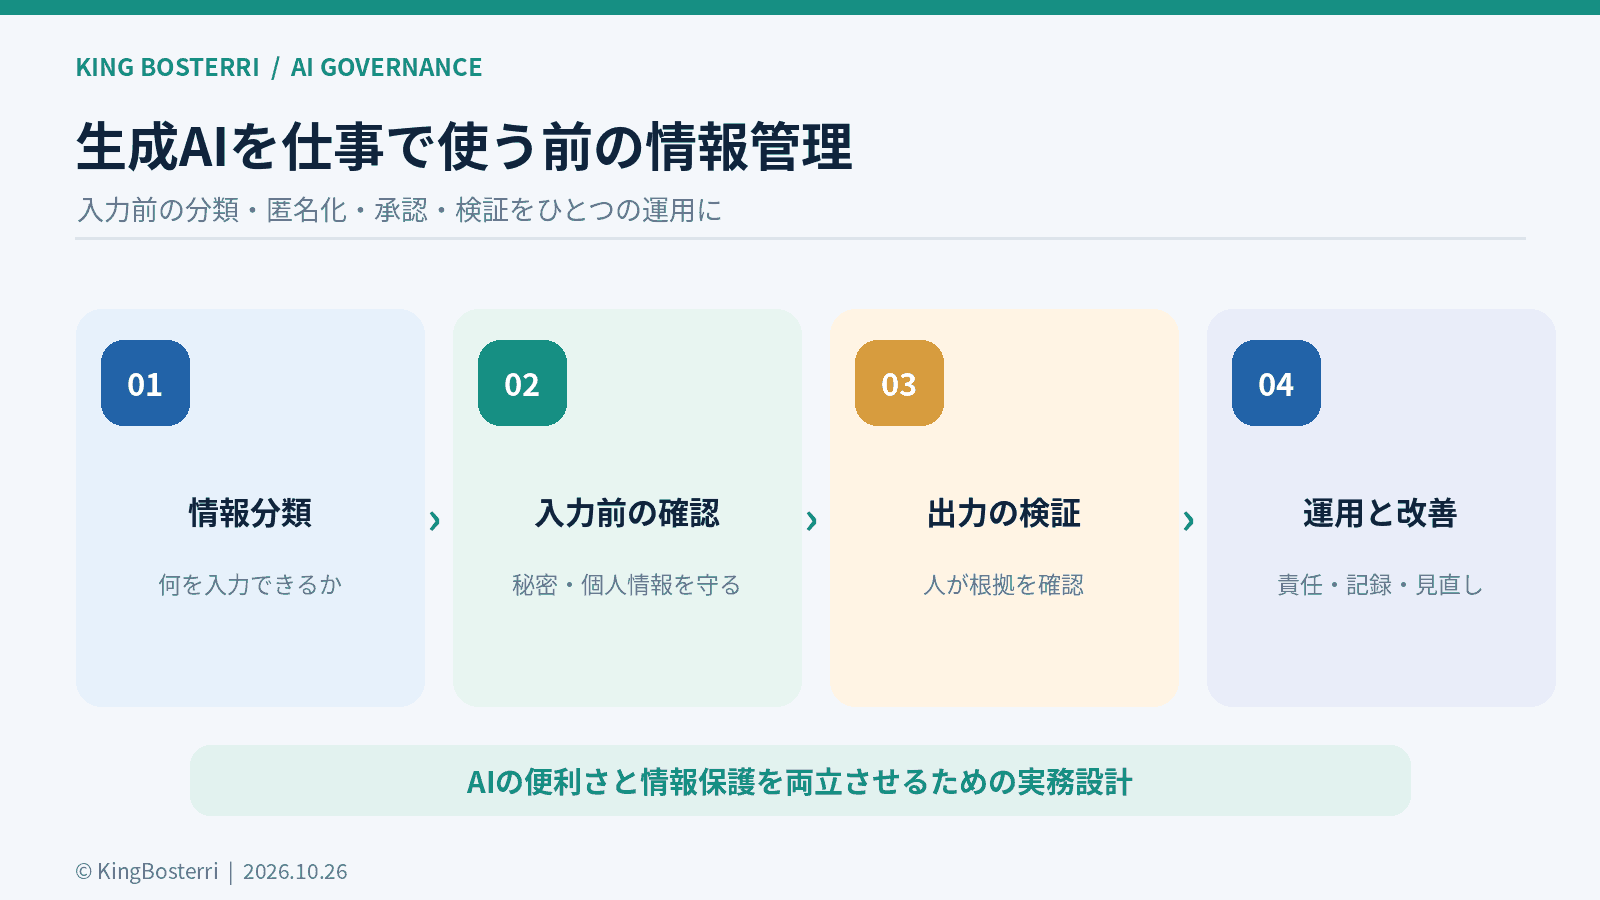
生成AIを仕事で安全に使う7つの手順|情報分類・匿名化・出力確認
生成AIを仕事に使いたいけれど、顧客情報や社内資料をどこまで入力してよいのか分からない。そんなときは、ツールの使い方を覚える前に情報管理のルールを整える必要があります。本記事では小規模事業でも始められる情報分類、サービス確認、匿名化、出力検証、事故対応を7つの手順に分けて解説します。
1|AIで何をするかを決める
生成AIを仕事で使う前に、まず利用目的と最終確認者を決めます。メールの下書き、議事録の要約、公開情報の調査では、扱う情報も出力の影響も違います。何の業務で、どの資料を使い、誰が内容を確認するかを一枚に整理しましょう。
便利だからとすべての仕事に使うのではなく、比較的リスクの低い用途から始めます。社外へ送る文章や重要な判断に関わる内容には、追加の確認を設定してください。
利用申請には目的、サービス名、情報分類、成果物の保存先、確認者を記録します。担当者が変わっても同じルールで判断できるようにすることが重要です。
2|入力情報を4段階に分類する
入力前に情報を機密情報、限定共有情報、社内一般情報、公開情報に分けます。認証情報や未公表の契約内容などは原則として外部AIへ入力しません。取引先とのやり取りも、秘密保持義務や利用目的を確認してから扱います。
社内一般情報だから安全、公開情報だから自由に転載できるとは限りません。サービスの契約条件や著作権、出力の利用目的を確認します。分類に迷ったら、自己判断で入力せず責任者に相談しましょう。
分類表には利用できるサービス、必要な加工、承認者を添えます。情報の種類だけでなく、外部へ送信される範囲を把握することが大切です。

3|AIサービスの利用条件を確認する
生成AIサービスごとに入力データの保存、学習利用、共有、ログ、管理者機能などの条件は異なります。無料版と組織向け契約で扱いが違う場合もあるため、利用時点の規約や公式説明を確認してください。
学習利用の有無だけではなく、保存期間、削除、外部委託、アカウントの権限、連携アプリが送信する情報も点検します。従業員の個人アカウントで業務情報を扱うと、退職時の引継ぎが難しくなる可能性があります。
利用サービスを一覧にし、管理者と利用目的を登録します。新しいプラグインや連携機能を有効にする際も、権限とデータの送信先を確認しましょう。
4|入力前に個人情報を減らす
氏名、電話番号、メールアドレス、顧客番号など、目的に不要な識別情報は削除します。必要に応じて仮名に置き換えますが、他の情報と組み合わせれば個人や企業を特定できる場合があるため、匿名化したつもりで安心しないことが重要です。
顧客対応文の下書きなら、実名や契約番号を入力せず、状況を一般化した説明で作れる場合があります。元の資料を丸ごと貼り付けず、必要な範囲だけ抽出してください。
匿名化後は別の担当者が削除漏れを確認し、置換表は生成AIへ渡さず安全な保存先で管理します。個人情報保護委員会の注意喚起も参照してください。

5|出力の誤りと不正な指示に備える
AIの回答が自然でも、事実や出典が正しいとは限りません。架空の制度、古い日付、誤った数値などを人が一次資料と照合します。契約、医療、人事、金額に関する文章では特に慎重な確認が必要です。
添付資料やWebページに不正な指示が含まれる場合もあります。外部資料の文章と利用者の指示を区別し、送信や削除など重要な操作をAIに自動実行させない運用にします。
出力のチェック項目には、事実、日付、数字、個人情報、著作権、社内方針を入れます。AIが生成したという理由だけで、公開してよいと判断しないでください。
6|承認・記録・事故対応を用意する
誰が何の目的でAIを使い、どの成果物を業務に採用したかを必要な範囲で記録します。ただし入力全文を無期限に保存すると、秘密情報の複製が増える可能性があります。利用日時、業務区分、確認者、成果物の保存先などを基本にします。
誤って機密情報を入力した場合は、追加の入力を止め、責任者へ速やかに報告します。送信先、入力内容、時刻を整理し、必要なログを保存します。法令上の報告や本人通知の要否は事実に基づいて判断します。
問題が起きた後は担当者個人だけを責めず、入力ルール、承認、設定、教育の不足を振り返ります。再発防止策に責任者と期限を付けてください。
利用サービスと業務目的を記録
入力前に個人情報・秘密情報を確認
出力の根拠と正確性を検証
問題発生時は速やかに責任者へ報告
7|30日で試し、運用を見直す
第1週は利用業務と情報分類を整理し、第2週は入力前の削除と出力確認を試します。第3週は承認履歴と誤入力時の報告手順を確認し、第4週に品質、手戻り、確認負荷、情報管理上の問題を振り返ります。
研修では実在の顧客情報ではなく架空の例を使います。ルールが複雑で守れない場合は、重要な禁止事項と確認手順から始め、少しずつ改善します。
サービスの仕様や規約は変わるため、一度作ったルールを放置しないことが大切です。利用者からの質問を集め、責任者と次の点検日を決めましょう。
参考資料:経済産業省のAI事業者ガイドライン第1.2版やIPAのAIセキュリティ資料を確認してください。
まとめ:AIを安全に使うには、入力前の分類と加工、出力後の確認、組織としての責任分担が欠かせません。最初から複雑な仕組みにせず、少数の業務で試し、改善を積み重ねてください。
【情報に関する注意事項】本記事は生成AI利用時の一般的な情報管理・セキュリティ実務の解説です。個人情報保護、営業秘密、契約、著作権、業界固有の規制に関する要件は個別事情で異なります。実際の利用前にはサービスの最新規約・設定、公的ガイドライン、社内規程を確認し、必要に応じて専門家へ相談してください。AIの安全性や業務成果を保証するものではありません。


コメント